Cảnh Báo Mã Độc NetamLoader: Lợi Dụng Phần Mềm Hợp Pháp Để Tấn Công Windows
Một chiến dịch tấn công mạng mới được các nhà nghiên cứu Kaspersky công bố cho thấy tin tặc có thể lợi dụng chính những công cụ phần mềm đáng tin cậy để âm thầm cài mã độc vào hệ thống Windows. Mối đe dọa mang tên NetamLoader đặt ra cảnh báo về nguy cơ bảo mật từ chuỗi cung ứng phần mềm.
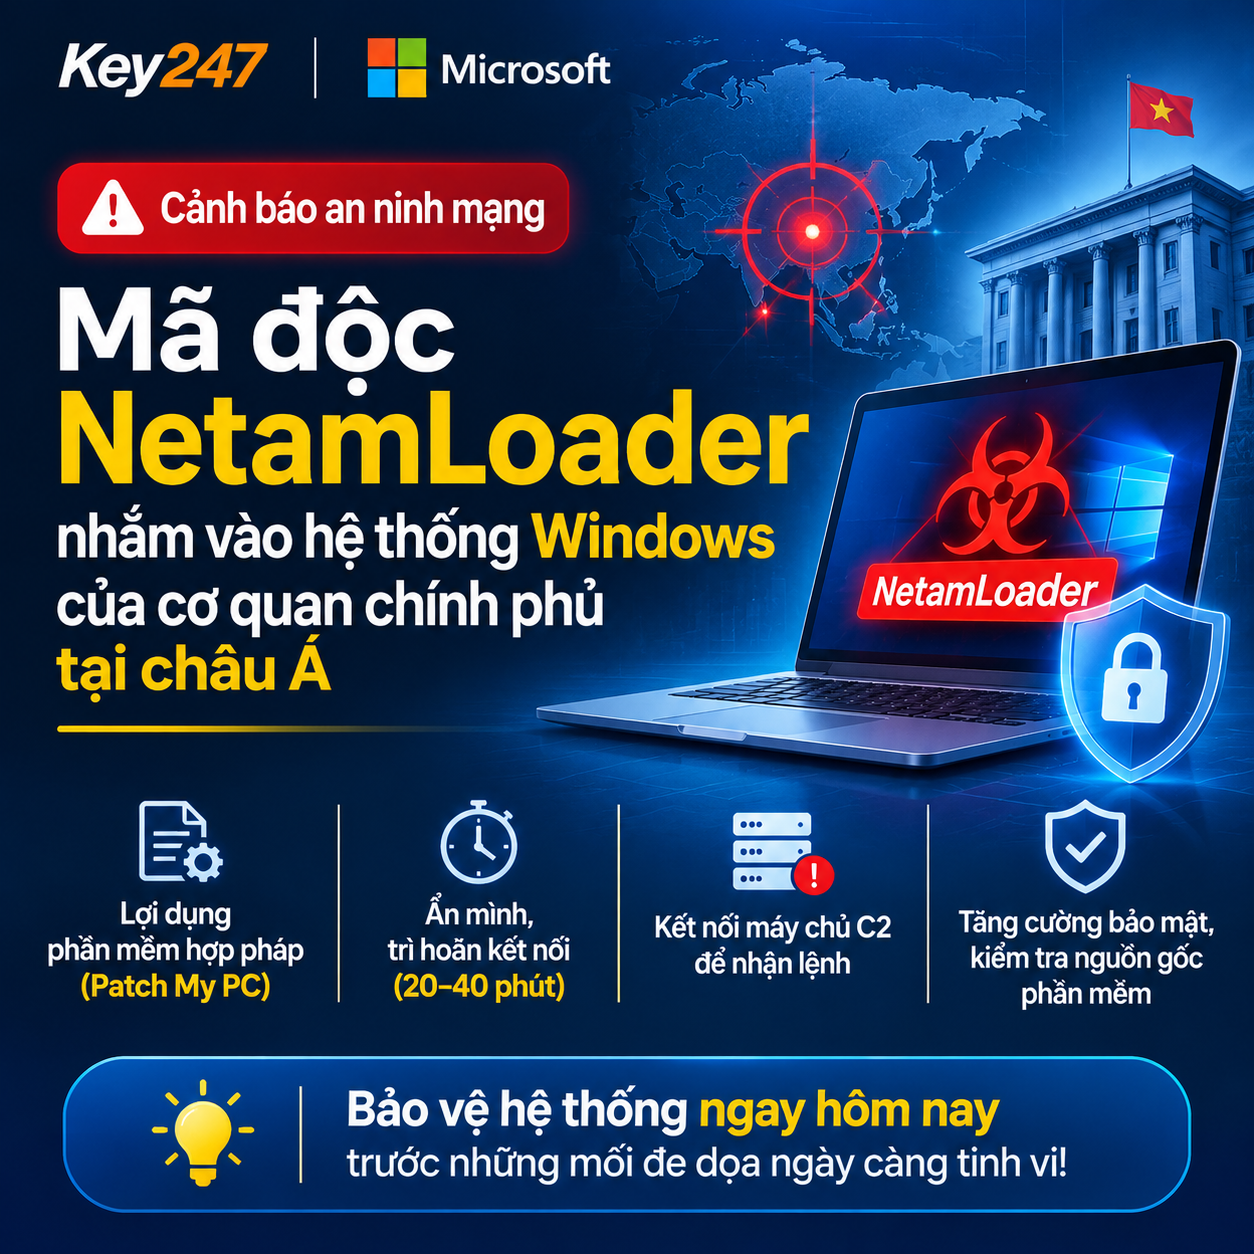
Theo báo cáo được công bố ngày 29/10/2026 của nhóm nghiên cứu Kaspersky GReAT, NetamLoader là một framework mã độc chưa từng được ghi nhận trước đây. Mẫu mã độc được phát hiện trong nửa đầu năm 2026 trên một hệ thống Windows 10 tùy chỉnh dành cho cơ quan chính phủ tại châu Á.
Điều đáng lo ngại là mã độc không chỉ tìm cách xâm nhập hệ thống mà còn tận dụng các thành phần phần mềm hợp pháp để che giấu hoạt động, né tránh cơ chế bảo mật và duy trì khả năng nhận lệnh từ xa.
1. NetamLoader là gì?
NetamLoader là một framework mã độc có khả năng tải và thực thi các thành phần bổ sung trên máy tính bị xâm nhập.
Khác với những loại virus thường gây ra dấu hiệu rõ ràng như làm chậm máy hoặc hiển thị thông báo bất thường, NetamLoader được thiết kế để hoạt động kín đáo.
Theo phân tích của Kaspersky, mã độc có thể:
Lợi dụng phần mềm hợp pháp để thực thi mã độc.
Giải mã và triển khai nhiều lớp thành phần độc hại.
Can thiệp vào cơ chế quét mã độc AMSI của Windows.
Hoạt động bên trong tiến trình hệ thống hợp pháp.
Xóa một số dấu vết phục vụ điều tra.
Kết nối máy chủ điều khiển để nhận lệnh hoặc tải mã thực thi mới.
Những kỹ thuật này khiến việc phát hiện và xử lý sự cố trở nên phức tạp hơn.
2. Tin tặc lợi dụng phần mềm hợp pháp như thế nào?
Một điểm đáng chú ý trong chiến dịch là sự xuất hiện của các thành phần thuộc Patch My PC, công cụ được sử dụng để quản lý và cập nhật phần mềm.
Mẫu mã độc được phát hiện trong một tệp lưu trữ CAB nằm tại khu vực Windows thường sử dụng để lưu trữ các gói cập nhật.
Bên trong có chương trình PatchMyPC-ScriptRunner.exe cùng những tệp cấu hình và thư viện liên quan.
Tin tặc lợi dụng kỹ thuật AppDomainManager Injection để khiến chương trình hợp pháp nạp và thực thi các thành phần độc hại.
Sau đó, mã độc tiếp tục triển khai nhiều lớp dữ liệu đã được mã hóa hoặc che giấu nhằm hoàn thiện quá trình lây nhiễm.
Điều quan trọng: Việc công cụ Patch My PC bị lợi dụng không có nghĩa nhà phát triển hoặc hệ thống phân phối phần mềm của hãng đã bị tấn công. Theo thông tin được công bố, chưa có bằng chứng xác nhận điều này.
3. NetamLoader tìm cách vượt qua lớp bảo vệ Windows
Sau khi được thực thi, NetamLoader sử dụng nhiều kỹ thuật để hạn chế khả năng bị phát hiện.
Can thiệp vào AMSI
AMSI (Antimalware Scan Interface) là cơ chế của Windows hỗ trợ phần mềm bảo mật kiểm tra nội dung có khả năng chứa mã độc trong quá trình thực thi.
NetamLoader tìm cách can thiệp vào cơ chế này, từ đó làm suy giảm khả năng phát hiện một số hoạt động độc hại.
Ẩn trong tiến trình Windows
Mã độc chuyển hoạt động sang tiến trình hợp pháp dllhost.exe.
Do đây là tiến trình thường xuất hiện trên Windows, hoạt động bất thường có thể khó nhận biết nếu chỉ dựa vào tên chương trình.
Xóa dấu vết hoạt động
Các nhà nghiên cứu ghi nhận mã độc tìm cách xóa một số tệp, nhật ký .NET và dữ liệu Prefetch của Windows.
Mục đích là hạn chế những thông tin có thể được sử dụng để truy vết sau khi hệ thống bị xâm nhập.
4. Mã độc có thể âm thầm chờ hàng giờ trước khi kết nối
Một đặc điểm đáng chú ý khác của NetamLoader là cơ chế trì hoãn liên lạc với máy chủ điều khiển (C2).
Theo phân tích được công bố:
Mã độc có thể chờ từ 20–40 phút trước lần kết nối đầu tiên.
Nếu không nhận được phản hồi hợp lệ, nó có thể tiếp tục chờ từ 22–28 giờ trước khi thử lại.
Việc liên lạc không thường xuyên giúp mã độc giảm nguy cơ bị phát hiện trong những đợt giám sát mạng ngắn.
Khi kết nối thành công, NetamLoader có khả năng nhận chỉ thị hoặc tải thêm mã thực thi.
Tuy nhiên, chưa có đủ bằng chứng công khai để kết luận mã độc đã được sử dụng nhằm đánh cắp dữ liệu hay thực hiện hoạt động gián điệp cụ thể.
5. Vì sao người dùng Windows và doanh nghiệp cần quan tâm?
Đến thời điểm công bố, Kaspersky mới xác định được một hệ thống bị ảnh hưởng tại châu Á. Quốc gia và cơ quan liên quan không được tiết lộ.
Dù số trường hợp được ghi nhận còn hạn chế, NetamLoader cho thấy một nguy cơ đáng quan tâm: phần mềm hợp pháp vẫn có thể bị lợi dụng để thực thi mã độc.
Điều này đặc biệt quan trọng với các doanh nghiệp thường xuyên sử dụng máy tính Windows để:
Quản lý thông tin khách hàng.
Lưu trữ hợp đồng và chứng từ.
Giao dịch ngân hàng.
Vận hành phần mềm kế toán, bán hàng.
Trao đổi tài liệu với đối tác.
Một hệ thống bị xâm nhập có thể gây gián đoạn công việc, làm lộ thông tin hoặc tạo điều kiện cho những cuộc tấn công tiếp theo.
6. Làm thế nào để bảo vệ máy tính trước các mối đe dọa tương tự?
Không có giải pháp đơn lẻ nào ngăn chặn được mọi cuộc tấn công. Tuy nhiên, người dùng và doanh nghiệp có thể giảm thiểu rủi ro bằng những biện pháp sau.
Thứ nhất: Sử dụng Windows và phần mềm có nguồn gốc rõ ràng.
Ưu tiên phần mềm chính hãng, tải từ website của nhà phát triển hoặc nguồn phân phối đáng tin cậy. Tránh sử dụng bản crack và các công cụ kích hoạt không rõ nguồn gốc.
Thứ hai: Cập nhật hệ điều hành thường xuyên.
Cài đặt các bản vá bảo mật để giảm nguy cơ bị khai thác thông qua những lỗ hổng đã được phát hiện.
Thứ ba: Trang bị phần mềm bảo mật được cập nhật.
Các giải pháp như Kaspersky hoặc Bkav Pro AI có thể hỗ trợ phát hiện, ngăn chặn nhiều loại mã độc và hành vi nguy hiểm.
Tuy nhiên, phần mềm diệt virus không bảo đảm ngăn chặn tuyệt đối mọi kỹ thuật tấn công, đặc biệt với các chiến dịch có chủ đích và kỹ thuật né tránh tinh vi.
Thứ tư: Sao lưu dữ liệu quan trọng.
Duy trì bản sao lưu riêng biệt, kiểm tra khả năng khôi phục định kỳ và hạn chế để toàn bộ dữ liệu quan trọng chỉ nằm trên một máy tính.
Thứ năm: Kiểm soát phần mềm và quyền quản trị.
Doanh nghiệp nên giới hạn quyền cài đặt, kiểm tra tính toàn vẹn của các gói cập nhật, giám sát hoạt động bất thường và tập trung nhật ký hệ thống để phục vụ điều tra khi cần.
7. Kaspersky và Bkav Pro AI có thể hỗ trợ bảo vệ máy tính như thế nào?
Trước những mối đe dọa ngày càng phức tạp, việc sử dụng phần mềm bảo mật hợp pháp và được cập nhật là một phần quan trọng trong chiến lược phòng vệ.
Kaspersky Standard, Plus và Premium cung cấp các lớp bảo vệ trước virus, phần mềm độc hại và một số hình thức tấn công mạng, với tính năng cụ thể tùy từng gói.
Bkav Pro AI là giải pháp bảo mật dành cho Windows, hỗ trợ phát hiện và xử lý mã độc, góp phần tăng cường an toàn khi sử dụng máy tính.
Người dùng nên lựa chọn sản phẩm phù hợp nhu cầu, đồng thời kết hợp với cập nhật hệ thống, sao lưu dữ liệu và thói quen sử dụng Internet an toàn.
8. Mua phần mềm diệt virus bản quyền tại Key247
Tại Key247, khách hàng có thể tham khảo các sản phẩm phần mềm bảo mật dành cho máy tính cá nhân và nhu cầu sử dụng phù hợp.
Quy trình mua hàng trực tuyến đơn giản:
Lựa chọn sản phẩm và gói bản quyền.
Thanh toán nhanh bằng mã QR ngân hàng.
Nhận mã kích hoạt tự động sau khi hệ thống xác nhận thanh toán thành công và đơn hàng đủ điều kiện.
Tham khảo hướng dẫn cài đặt và kích hoạt phần mềm.
NetamLoader là lời cảnh báo rằng an ninh mạng không chỉ phụ thuộc vào việc sử dụng phần mềm đáng tin cậy, mà còn đòi hỏi kiểm soát cách phần mềm được cài đặt, cập nhật và vận hành.
Key247 – Phần mềm bản quyền, bảo vệ máy tính an toàn hơn.
Website: https://key247.io.vn
Nguồn thông tin: Nội dung tổng hợp, biên tập từ thông tin nghiên cứu Kaspersky GReAT được công bố ngày 29/10/2026. Các nhận định về phạm vi tấn công và kỹ thuật mã độc phản ánh thông tin được công bố tại thời điểm đó.