Kaspersky Phát Hiện Tin Tặc Dùng AI Tấn Công Hệ Thống Giáo Dục: Chỉ Mất Vài Ngày Để Chiếm Quyền Quản Trị
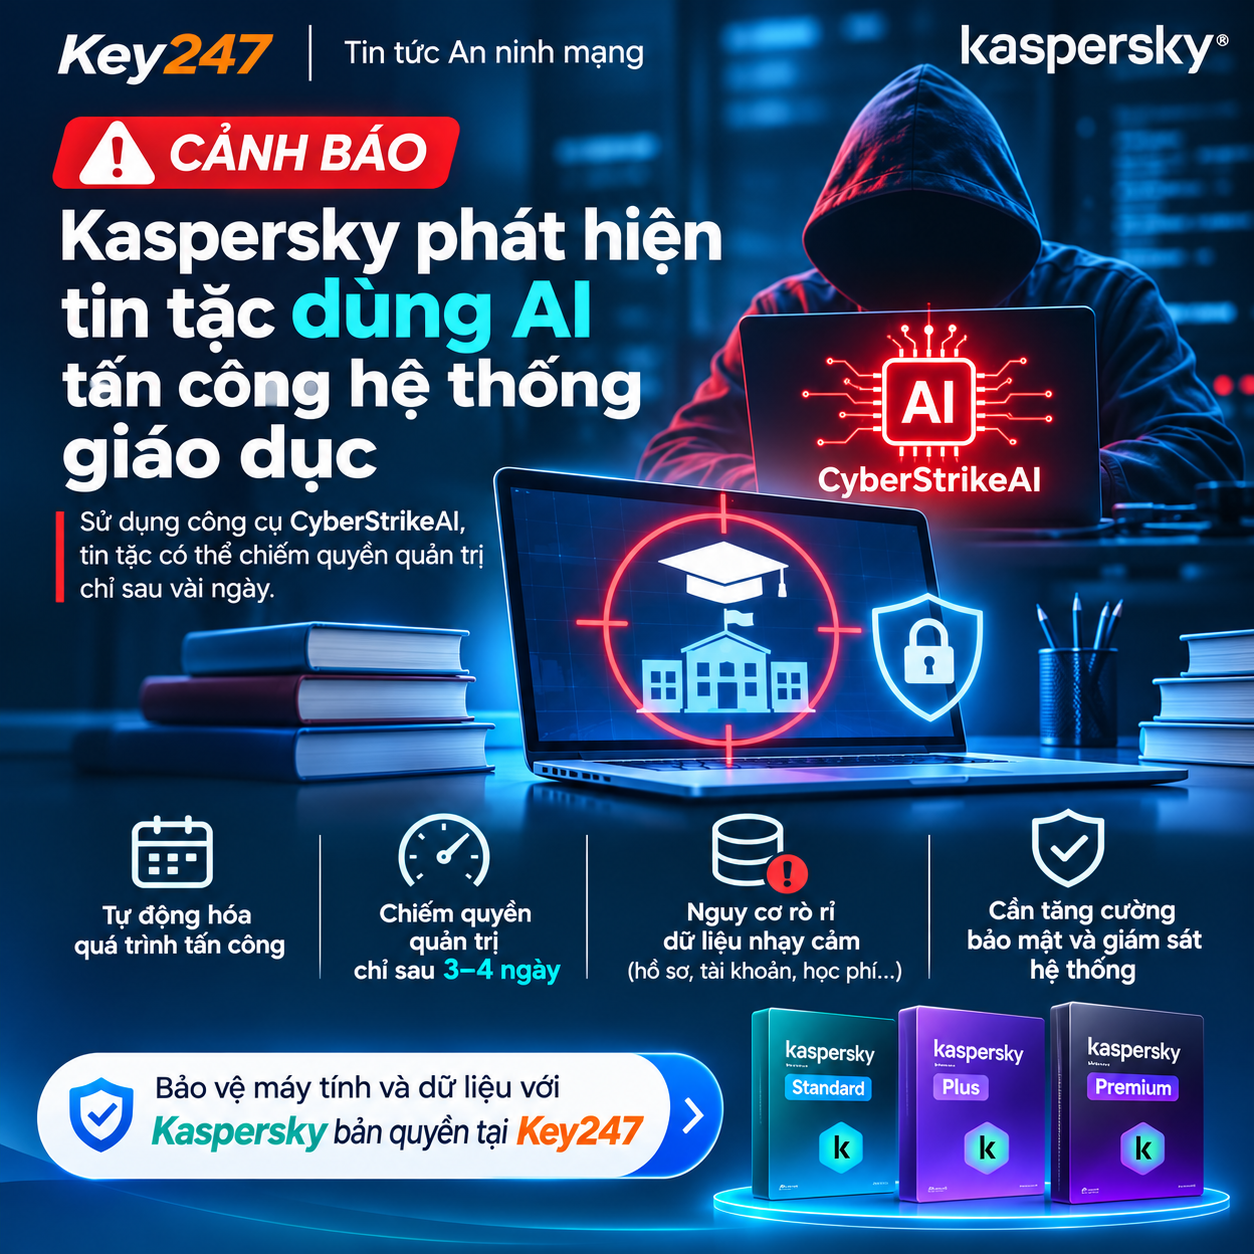
Trí tuệ nhân tạo (AI) đang trở thành công cụ nguy hiểm trong tay tội phạm mạng. Một chiến dịch tấn công mới được Kaspersky phát hiện cho thấy tin tặc đã sử dụng AI để tự động hóa nhiều bước xâm nhập, đánh cắp thông tin đăng nhập và chiếm quyền quản trị hệ thống của các tổ chức giáo dục.
Theo công bố ngày 02/11/2026 của Kaspersky, các cuộc tấn công được ghi nhận trong tháng 9 và tháng 10/2026, nhắm vào các tổ chức giáo dục tại Mỹ Latinh và châu Phi.
Đáng chú ý, tin tặc sử dụng một công cụ có tên CyberStrikeAI, cho phép AI tham gia lựa chọn công cụ, tạo lệnh và phân tích kết quả tấn công thay vì phụ thuộc hoàn toàn vào thao tác thủ công.
1. CyberStrikeAI là gì? Vì sao công cụ này nguy hiểm?
CyberStrikeAI là một framework mã nguồn mở được thiết kế để hỗ trợ kiểm thử xâm nhập hệ thống.
Tuy nhiên, công cụ có thể bị lợi dụng để thực hiện các hoạt động tấn công trái phép.
Điểm đặc biệt của CyberStrikeAI là kết hợp hệ thống điều khiển từ xa với mô hình ngôn ngữ lớn (LLM), cho phép tự động hóa một phần quá trình xâm nhập.
Trong chiến dịch được Kaspersky ghi nhận, tin tặc chỉ cần xác định mục tiêu. Hệ thống AI có thể hỗ trợ:
Phân tích thông tin về hệ thống đã bị xâm nhập.
Lựa chọn công cụ và xây dựng lệnh thực thi.
Đánh giá kết quả của các thao tác.
Đề xuất bước tiếp theo trong quá trình tấn công.
Hỗ trợ thu thập thông tin đăng nhập và dữ liệu.
AI không trực tiếp hoạt động trên máy tính nạn nhân. Thay vào đó, nó chạy trên máy chủ do tin tặc kiểm soát và điều phối các lệnh được gửi đến thiết bị đã bị xâm nhập.
Điều này cho thấy AI có thể giúp tin tặc thực hiện những cuộc tấn công phức tạp nhanh hơn, đồng thời giảm bớt các thao tác thủ công.
2. Từ một máy chủ bị xâm nhập đến chiếm quyền quản trị hệ thống
Trong một vụ việc được Kaspersky phân tích, tin tặc ban đầu truy cập vào hệ thống thông qua một máy chủ SQL Server đã bị xâm nhập.
Chúng tiến hành thu thập thông tin, tìm hiểu cấu trúc mạng và chuẩn bị các công cụ cần thiết.
Sau khoảng hai tuần tạm ngừng hoạt động, tin tặc triển khai thành phần điều khiển của CyberStrikeAI.
Kể từ thời điểm này, quá trình tấn công diễn ra nhanh chóng hơn.
Theo Kaspersky:
Chỉ mất khoảng 3–4 ngày từ khi triển khai công cụ đến lúc các tài khoản quản trị miền bị xâm phạm.
Giai đoạn cuối, bao gồm di chuyển giữa các máy tính, thu thập thông tin đăng nhập và xuất dữ liệu từ cơ sở dữ liệu, diễn ra trong không quá một giờ.
Việc chiếm được tài khoản quản trị miền đặc biệt nguy hiểm vì những tài khoản này có quyền hạn rất cao trong hệ thống mạng doanh nghiệp hoặc tổ chức.
Khi quyền quản trị bị xâm phạm, tin tặc có thể mở rộng khả năng kiểm soát sang nhiều thiết bị và tài nguyên khác.
3. AI đang thay đổi cách tin tặc tấn công mạng
Trước đây, nhiều cuộc tấn công có chủ đích đòi hỏi người thực hiện phải trực tiếp phân tích hệ thống, viết lệnh và điều chỉnh chiến thuật.
Với các công cụ tích hợp AI, một phần công việc đó có thể được tự động hóa.
Điều này tạo ra ba nguy cơ đáng chú ý.
Tăng tốc độ tấn công
AI có thể phân tích kết quả và đề xuất hành động tiếp theo nhanh chóng, rút ngắn thời gian giữa các bước xâm nhập.
Tự động hóa những thao tác phức tạp
Các hoạt động như tìm hiểu cấu trúc mạng, tạo truy vấn dữ liệu và phân tích thông tin có thể được hỗ trợ bởi AI.
Gia tăng áp lực cho đội ngũ bảo mật
Khi các bước tấn công diễn ra nhanh hơn, bộ phận an ninh mạng có ít thời gian hơn để phát hiện, điều tra và ngăn chặn trước khi thiệt hại lan rộng.
Tuy nhiên, AI không khiến các cuộc tấn công trở nên vô hình. Những hành vi như đánh cắp thông tin đăng nhập, tạo tác vụ độc hại hoặc kết nối đến máy chủ điều khiển vẫn có thể để lại dấu hiệu để hệ thống bảo mật phát hiện.
4. Kaspersky đã phát hiện chiến dịch này như thế nào?
Các nhà nghiên cứu cho biết giải pháp Kaspersky Endpoint Detection and Response (EDR) Expert đã ghi nhận những hành vi đáng ngờ, bao gồm:
Trích xuất thông tin đăng nhập từ hệ thống.
Tạo các tác vụ theo lịch nhằm duy trì hoạt động trái phép.
Thực hiện những lệnh bất thường trên máy tính bị xâm nhập.
Các công cụ giám sát mạng của Kaspersky cũng phát hiện lưu lượng liên lạc với máy chủ điều khiển CyberStrikeAI và những truy vấn đáng ngờ nhằm tìm hiểu cấu trúc hệ thống.
Điều này cho thấy ngay cả khi tin tặc sử dụng AI, những giải pháp bảo mật được cấu hình và vận hành phù hợp vẫn có khả năng phát hiện nhiều kỹ thuật tấn công quen thuộc.
Hiện Kaspersky chưa xác định được chính xác nhóm tin tặc đứng sau chiến dịch. Một số dấu hiệu ngôn ngữ trong mã lệnh không đủ để kết luận danh tính hoặc quốc gia xuất phát của những kẻ tấn công.
5. Vì sao các tổ chức giáo dục trở thành mục tiêu?
Trường học, trung tâm đào tạo và các tổ chức giáo dục thường quản lý nhiều loại thông tin quan trọng:
Hồ sơ học sinh, sinh viên và giảng viên.
Thông tin đăng nhập của người dùng.
Dữ liệu học phí và thanh toán.
Tài liệu nghiên cứu, đào tạo.
Hệ thống quản lý học tập và cơ sở dữ liệu nội bộ.
Nếu những hệ thống này bị xâm nhập, hậu quả có thể bao gồm rò rỉ thông tin, gián đoạn hoạt động và chi phí khắc phục sự cố.
Mặc dù chiến dịch được ghi nhận tại các tổ chức giáo dục, những kỹ thuật tương tự cũng có thể đe dọa doanh nghiệp hoạt động trong các lĩnh vực khác.
6. Doanh nghiệp và người dùng Windows cần làm gì để phòng tránh?
Sự xuất hiện của CyberStrikeAI cho thấy bảo vệ hệ thống cần kết hợp nhiều lớp an ninh, thay vì chỉ dựa vào một phần mềm.
Cập nhật hệ điều hành và ứng dụng thường xuyên
Các bản cập nhật giúp khắc phục lỗ hổng đã được phát hiện và giảm nguy cơ bị khai thác.
Sử dụng phần mềm bảo mật có bản quyền
Trang bị giải pháp chống mã độc phù hợp, cập nhật thường xuyên và bật các tính năng bảo vệ theo thời gian thực.
Bảo vệ tài khoản quản trị
Áp dụng xác thực đa yếu tố, hạn chế sử dụng tài khoản có quyền cao và kiểm tra định kỳ những tài khoản được cấp quyền quản trị.
Sao lưu dữ liệu quan trọng
Duy trì bản sao lưu riêng biệt và kiểm tra khả năng khôi phục để hạn chế thiệt hại khi xảy ra sự cố.
Giám sát hành vi bất thường
Đối với doanh nghiệp và tổ chức, nên triển khai giải pháp giám sát thiết bị đầu cuối và mạng, chẳng hạn EDR/NDR, để phát hiện hoạt động đáng ngờ và hỗ trợ ứng phó sự cố.
7. Phần mềm Kaspersky có giúp phòng chống tấn công bằng AI không?
Các sản phẩm bảo mật Kaspersky có thể hỗ trợ phát hiện virus, mã độc và nhiều hành vi nguy hiểm trên máy tính.
Đối với người dùng cá nhân, các phiên bản Kaspersky Standard, Kaspersky Plus và Kaspersky Premium cung cấp những tính năng bảo vệ khác nhau tùy theo gói sản phẩm.
Tuy nhiên, cần phân biệt rõ:
Kaspersky Standard, Plus, Premium: Chủ yếu phục vụ bảo mật thiết bị và người dùng cá nhân.
Kaspersky Next EDR Expert và các giải pháp doanh nghiệp: Phục vụ giám sát, phát hiện, điều tra và ứng phó những cuộc tấn công phức tạp trong hệ thống tổ chức.
Không nên hiểu rằng chỉ cài một phần mềm diệt virus cá nhân là đủ để ngăn chặn mọi chiến dịch tấn công có sử dụng AI.
8. Mua Kaspersky bản quyền tại Key247
Nếu bạn đang tìm kiếm giải pháp bảo mật cho máy tính Windows, có thể tham khảo các phiên bản Kaspersky tại Key247.
Khách hàng có thể lựa chọn gói sản phẩm phù hợp, thanh toán trực tuyến bằng mã QR và nhận mã kích hoạt tự động khi thanh toán thành công, đơn hàng đủ điều kiện.
CyberStrikeAI là lời cảnh báo rằng AI không chỉ được sử dụng để nâng cao năng suất mà còn có thể bị lợi dụng để tăng tốc các cuộc tấn công mạng. Chủ động bảo vệ thiết bị, tài khoản và dữ liệu vẫn là biện pháp quan trọng nhất để giảm thiểu rủi ro.
Key247 – Phần mềm bản quyền, giao key tự động.
Website: https://key247.io.vn
Nguồn tham khảo: Kaspersky Threat Research, thông cáo ngày 02/11/2026 về chiến dịch tấn công sử dụng CyberStrikeAI nhằm vào các tổ chức giáo dục tại Mỹ Latinh và châu Phi.